사고 수습 과정에서도 CPO의 조사 및 의사결정 참여가 제한됐다는 지적이 나왔다. 이후 쿠팡이 자체 조사 결과를 홈페이지에 공개하고 미국 증권거래위원회(SEC)에 공시한 사실도 확인돼 국회에서 관련 경위가 쟁점이 될 전망이다.
|
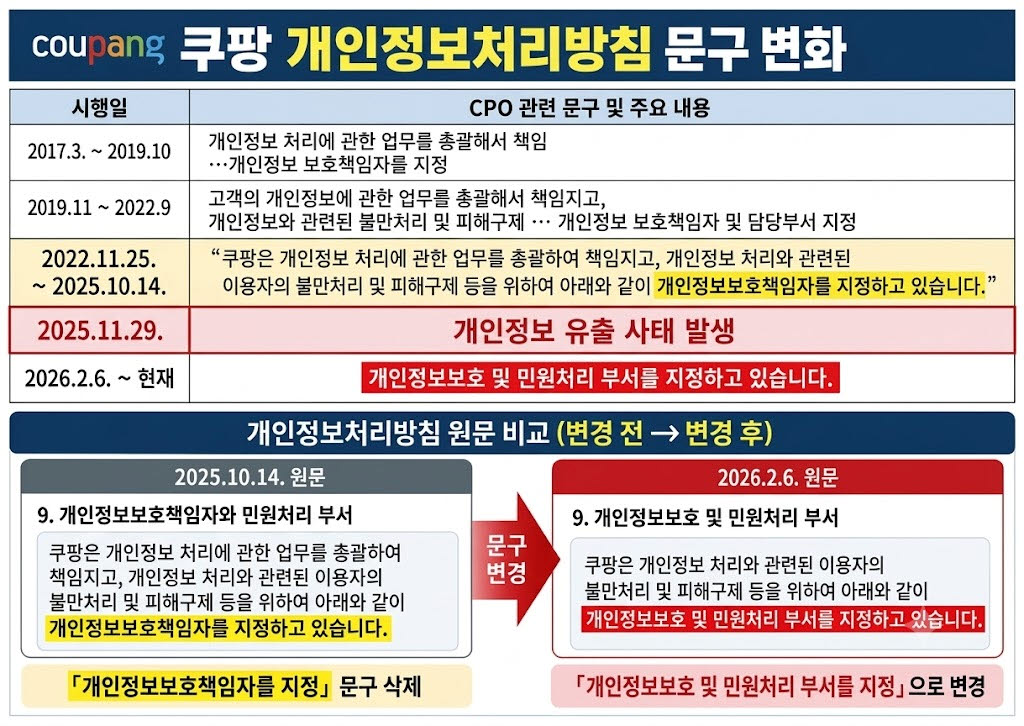
쿠팡은 2017년 3월 13일부터 지난해 10월 14일까지 “개인정보 처리에 관한 업무를 총괄하여 책임지고…개인정보보호책임자를 지정하고 있습니다”라고 명시해 왔다.
그러나 개인정보 유출 사실이 알려진 지난해 11월 29일 이후 처음 공개된 올해 2월 개정 방침에서는 해당 문구가 사라졌다. 대신 “개인정보보호 및 민원처리 부서를 지정하고 있습니다”라는 표현이 들어갔다. 2017년 3월부터 약 8년 10개월간 유지된 CPO 관련 문구가 사고 이후 ‘부서’ 관련 표현으로 바뀐 것이다.
현행 개인정보 보호법 제30조와 제31조는 개인정보처리자의 개인정보 보호 업무와 개인정보처리방침 공개 등에 관한 사항을 규정하고 있다.
한국인터넷진흥원(KISA) 정보보호 공시상 쿠팡은 CPO와 정보보호최고책임자(CISO)를 별도로 두고 있다. 다만 이용자에게 공개하는 개인정보처리방침에서는 CPO 관련 문구가 삭제됐다.
|
중국인 해커와의 접촉, 해커 진술서 확보, 외부 디지털 포렌식 업체 분석 등 유출 규모와 경위를 확인하는 과정에서도 CPO의 검토가 이뤄지지 않은 것으로 의결서에 기재됐다.
쿠팡은 이후 자체 조사 결과 유출 규모가 3000건이라는 내용을 지난해 12월 25일 홈페이지에 공개했고, 나흘 뒤인 29일 미국 SEC 수정 공시에도 반영했다.
이훈기 의원은 “대규모 유출 사고 대응 과정에서 CPO의 역할이 제한된 경위가 개인정보처리방침 변경에서도 확인된다”며 “사고 대응 과정에서 책임 체계가 어떻게 운영됐는지 살펴볼 필요가 있다”고 말했다.
이어 “쿠팡이 발표한 3000건 유출 결과가 어떤 절차와 검토를 거쳐 도출됐는지 확인할 필요가 있다”며 “국정감사에서 CPO의 조사 참여가 제한된 경위와 해당 결과를 홈페이지와 SEC 공시에 반영한 과정, 관련 의사결정 라인을 확인하겠다”고 밝혔다.