금융위원회는 16일 유영준 디지털금융정책관 주재로 금융감독원, 금융보안원, 여신금융협회, 핀테크산업협회, 카드사 2곳, PG사 4곳 등이 참석한 가운데 ‘프런티어 AI 상황대응반’ 6차 회의를 열고 이 같은 내용을 논의했다고 밝혔다. 이번 회의는 인공지능(AI) 모델의 성능 향상으로 AI가 해킹 등에 악용될 가능성이 커지는 상황에서 상대적으로 보안이 취약한 PG업권의 위험요인을 점검하기 위해 마련됐다.
|
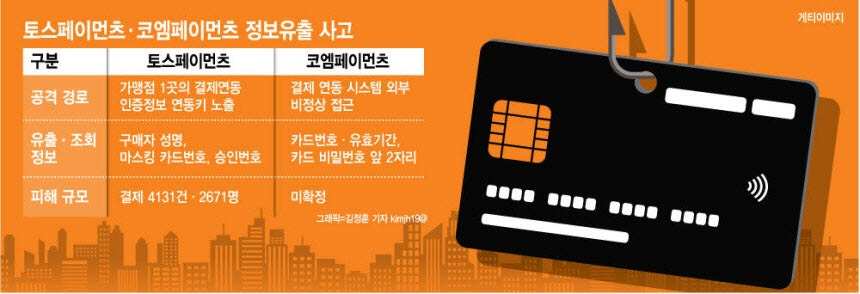
PG사는 카드사 등 금융회사와 가맹점 사이에서 전자금융거래를 중계하면서 이름과 생년월일, 결제정보 등 다양한 개인정보와 개인신용정보를 처리한다. 보안사고가 발생할 경우 대규모 정보 유출뿐 아니라 카드 부정결제 등 직접적인 소비자 피해로 이어질 가능성이 크다.
최근엔 PG사 자체 시스템의 보안 취약점을 직접 공격하는 것뿐 아니라 상대적으로 보안 수준이 낮은 가맹점을 먼저 노리는 우회 공격도 빈발하고 있다.
회의 참석자들은 PG사가 자체 시스템뿐 아니라 가맹점 등 외부 접점에서 발생하는 보안위협까지 포함해 침해사고 탐지·대응체계를 구축해야 한다는 데 의견을 모았다. 여러 금융회사와 가맹점의 시스템이 PG사를 중심으로 연결되는 만큼 한 곳의 취약점이 정보 유출로 이어질 수 있다는 판단이다.
PG사가 처리하는 개인정보 자체를 최소화해야 한다는 의견도 나왔다. 카드정보 등이 유출되면 소비자가 인지하지 못한 상태에서 추가 부정결제로 이어질 수 있는 만큼 업무에 필요하지 않은 개인정보나 과도한 정보는 수집하지 않도록 관리할 필요가 있다는 것이다.
정보유출 사고가 발생했을 때 신속한 소비자 피해 예방을 위해 PG사·카드사·관계기관 간 보다 긴밀한 협조가 필요하다는데 인식을 같이 했다. 특히, 카드정보 유출 시 신속히 카드사와 공유해 이상거래탐지시스템(FDS) 등록, 이상거래·부정결제 모니터링 강화 등을 수행할 수 있도록 해야 한다는 데 의견을 모았다. ㄷ아울러 신속한 고객 안내와 카드 재발급 소비자 피해 전액보상 등 적극적인 소비자 보호조치도 함께 이루어지는 것이 중요하다는 점이 강조됐다.
유영준 금융위 디지털금융정책관은 “PG사는 금융회사에 비해 상대적으로 규모가 작지만 다수의 금융회사와 가맹점에 연결돼 대량의 개인신용정보를 처리하고 있다”며 “보안사고로 소비자 피해가 발생하지 않도록 철저한 보안관리가 중요하다”고 말했다. 이어 “침해사고가 발생하면 카드사, 관계기관과 긴밀히 협력해 소비자 피해 예방조치가 즉각 이뤄질 수 있도록 대응체계를 지속적으로 점검·보완해야 한다”며 “오픈뱅킹과 마이데이터 등 API를 통해 금융 시스템 간 연결성이 높아진 만큼 금융 생태계 참여자 모두가 보안 강화에 힘써야 한다”고 강조했다.
금융위는 AI를 이용한 보안위협에 대응하기 위한 PG업권의 참여도 확대할 계획이다. 지난 3일 시행된 제2차 망분리 규제 긴급 완화 조치부터 전자금융업자까지 참여 대상을 넓힌 데 이어 금융AI보안 연구소·지원센터와 금융 AI 보안 가이드라인 등 관련 정책을 적극 활용하도록 유도한다.
유 정책관은 “AI를 활용한 침해위협이 현실화되고 있는 상황에서 PG업권도 보안위협에 철저히 대비할 필요가 있다”며 “이번 회의를 계기로 PG업권의 보안체계와 소비자 보호체계를 보다 면밀하게 살펴보고 필요한 제도 개선 사항도 적극 발굴·검토하겠다”고 했다.