|
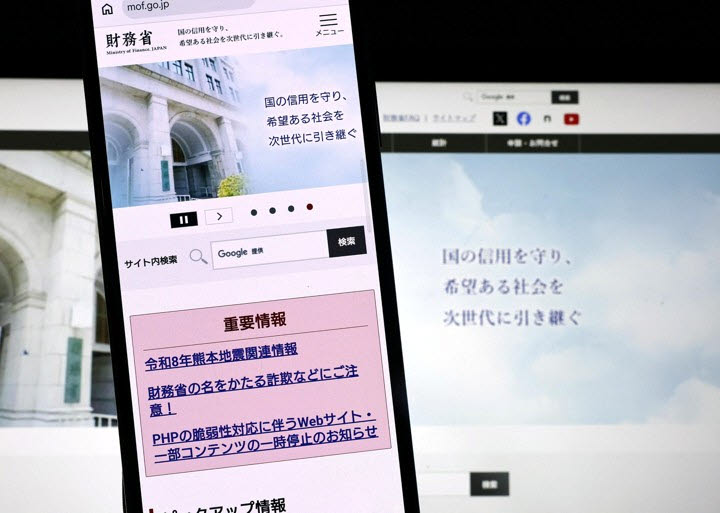
일본 정부의 이같은 조치 배경엔 최근 프로그래밍 언어 ‘PHP’의 결함으로 많은 기업 웹사이트가 마비된 사태가 결정적 계기가 됐다. 당시 미국에선 정부와 빅테크 기업간 밀접한 정보 공유를 통해 대다수 사이버 공격을 방어해냈지만, 정보 공유 체계가 미흡했던 일본은 그러지 못했다.
현재 일본 정부와 주요 기업들은 미국 AI 스타트업 앤스로픽의 최신 고성능 모델인 ‘클로드 뮤토스’ 등에 대한 접근권을 확보한 상태다. 일본 정부는 사이버 공격자들의 AI 악용이 급증함에 따라 미국 AI 개발사들을 대상으로 취약점 공유 및 이용 권한 확대를 거듭 요청하고 있다.
일본 정부 관계자는 니혼게이자이신문에 “이전엔 미국 기업이 보유한 미공개 취약점 정보가 일본 정부나 기업에 즉각 공유되지 않는 한계가 있었다”며 “해외 고성능 AI 모델을 통해 취약점이 공표되기 이전 미리 파악할 수 있다면 국가기관, 전력, 통신 등 핵심 사회 인프라에 미칠 파장을 선제 검토하고 즉각 복구 조치를 취할 수 있다”고 말했다.
일본 정부는 정보 수집과 대응 체계를 일원화하기 위해 ‘국가사이버통괄실’(NCO)을 총괄 거점으로 삼기로 했다. 피해 기업뿐만 아니라 최전선에서 사이버 공격 데이터를 확보하는 보안 및 클라우드 기업들로부터 폭넓게 정보를 수집, 종합적인 피해 상황을 파악하겠단 취지다.
또 ‘능동적 사이버 방어법’에 근거한 민관협력협의회의 참여 대상을 기존의 기간 인프라 기업 중심에서 클라우드 제공업체 및 사이버 보안 전문기업 등으로 대폭 확대한다. 이를 통해 특정 기업의 취약점이 전체 산업군으로 파급되는 연쇄 피해를 차단한다는 의도다.
개인정보 유출로 인한 2차 피해 방지책도 대폭 강화한다. 일본 디지털청은 운전면허증 등 신분증 이미지 자체를 저장하지 않ㄴ는 ‘마이넘버카드 전자증명서 본인확인’ 이용 확대를 추진할 예정이다. 신분증 촬영 이미지를 기업 서버에 저장하는 방식이 해킹될 경우 발생하는 피해를 막기 위해서다. 마이넘버카드란 일본 거주자(일본인·주민등록 외국인)에게 부여되는 12자리 개인식별번호(마이넘버)를 기반으로 발급되는 IC 카드 신분증이다.
일본 개인정보보호위원회는 기업들이 본인 확인용으로 취득한 신분증 이미지 저장에 관한 기본 수칙을 연내 업종별 가이드라인으로 제시할 계획이다. 또 개인정보 안전관리 조치 지침을 개정해 내년 1월 시행을 목표로 속도를 낼 예정이다.